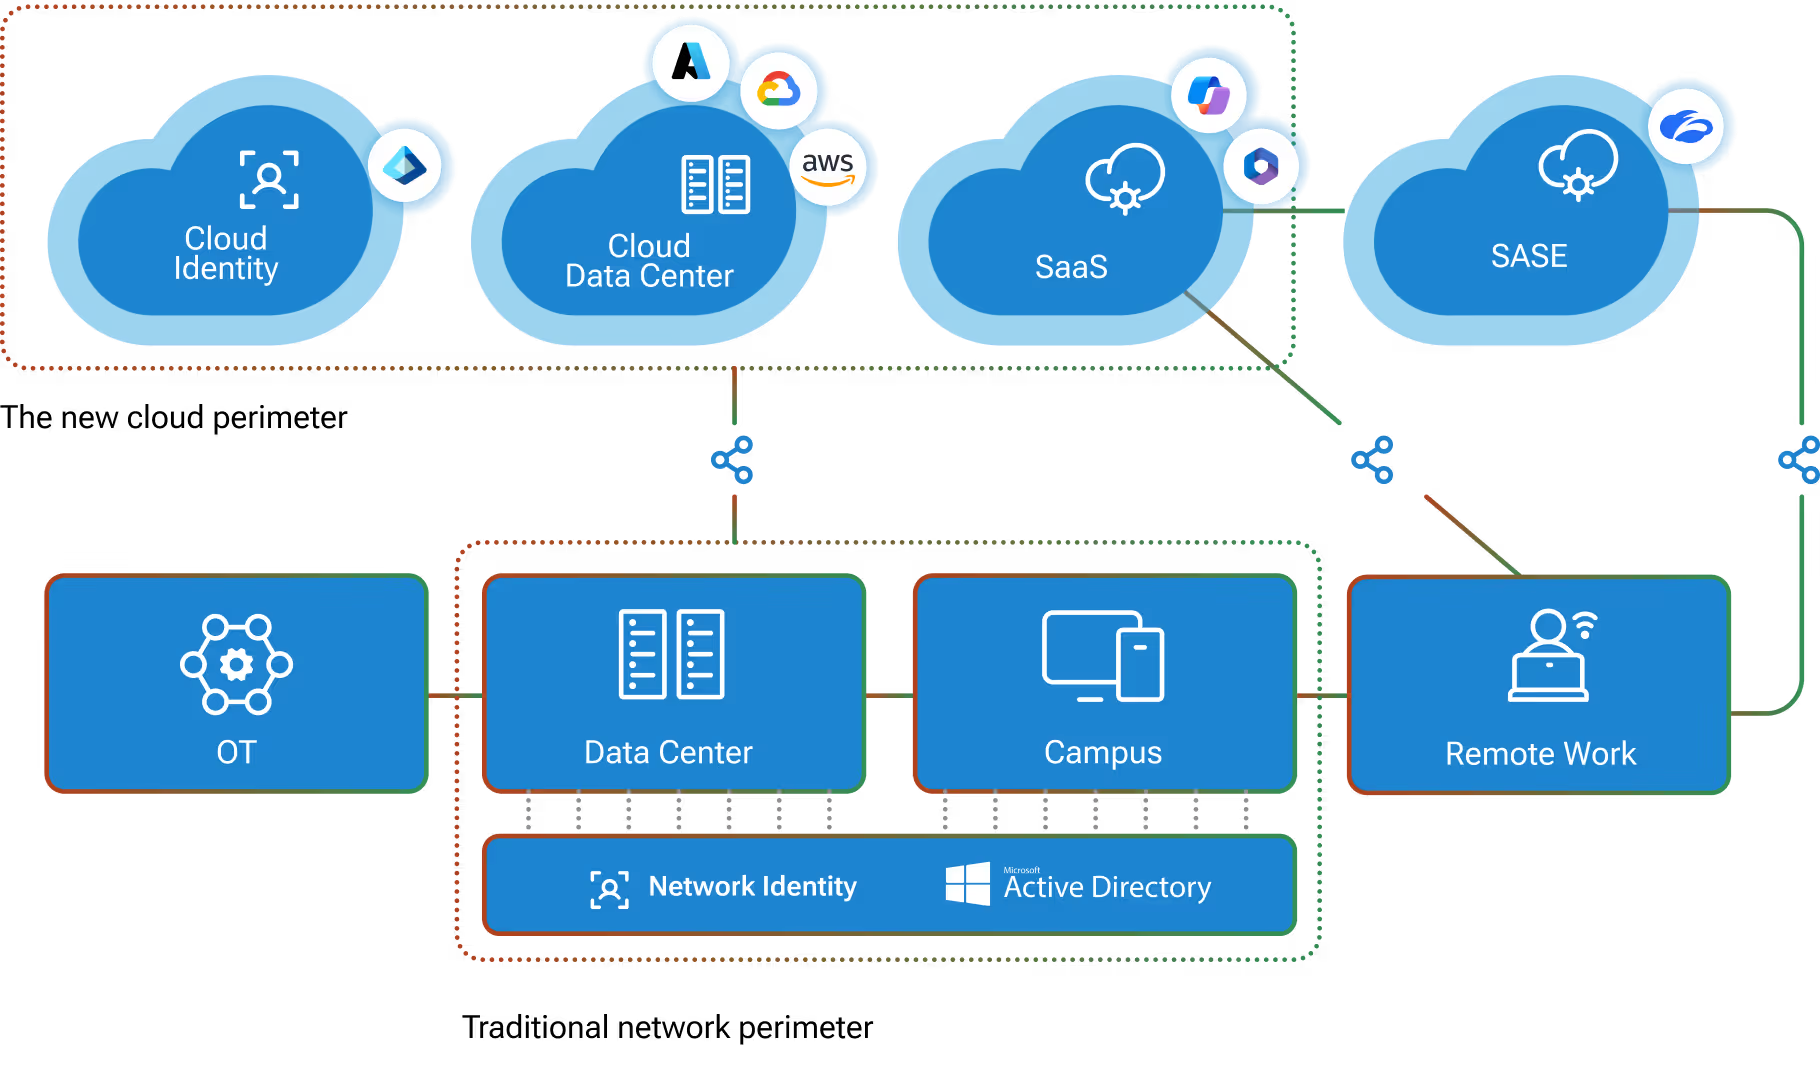
Gli attacchi informatici odierni spesso eludono le misure di sicurezza preventive lungo il perimetro della rete e si spostano lateralmente con facilità tra ambienti cloud ibridi. Le soluzioni di sicurezza tradizionali sono spesso inadeguate a gestire questo perimetro esteso e i moderni attacchi che lo colpiscono, generando un sovraccarico di avvisi inconcludenti e ostacolando le indagini.
Una volta che gli hacker riescono a penetrare nel sistema, spesso rimangono inosservati per molti mesi: un lasso di tempo più che sufficiente per sottrarre risorse fondamentali e causare danni irreparabili e imbarazzo pubblico.
Vectra AI FireEye integra due prospettive autorevoli su un attacco informatico: quella della rete e quella dell’ endpoint. Offre una visibilità completa sui moderni ambienti ibridi cloud e sui dispositivi e account coinvolti. Vectra AI Detect analizza tutto il traffico di rete e i log cloud per rilevare automaticamente i comportamenti di attacco e assegnare a ciascuno una priorità in base al rischio che rappresenta per la vostra organizzazione. FireEye Endpoint Security protegge sia gli endpoint client che quelli server con una difesa multi-engine, rileva gli endpoint compromessi e consente di intervenire su di essi.
Oltre a mettere a vostra disposizione informazioni sul contesto delle minacce basate sulla rete e sull’ cloud, Vectra AI Detect consente ai team di sicurezza di arricchire il processo di rilevamento con il contesto approfondito endpoint fornito da FireEye, per condurre ulteriori indagini e isolare l’host compromesso al fine di bloccare un attacco.
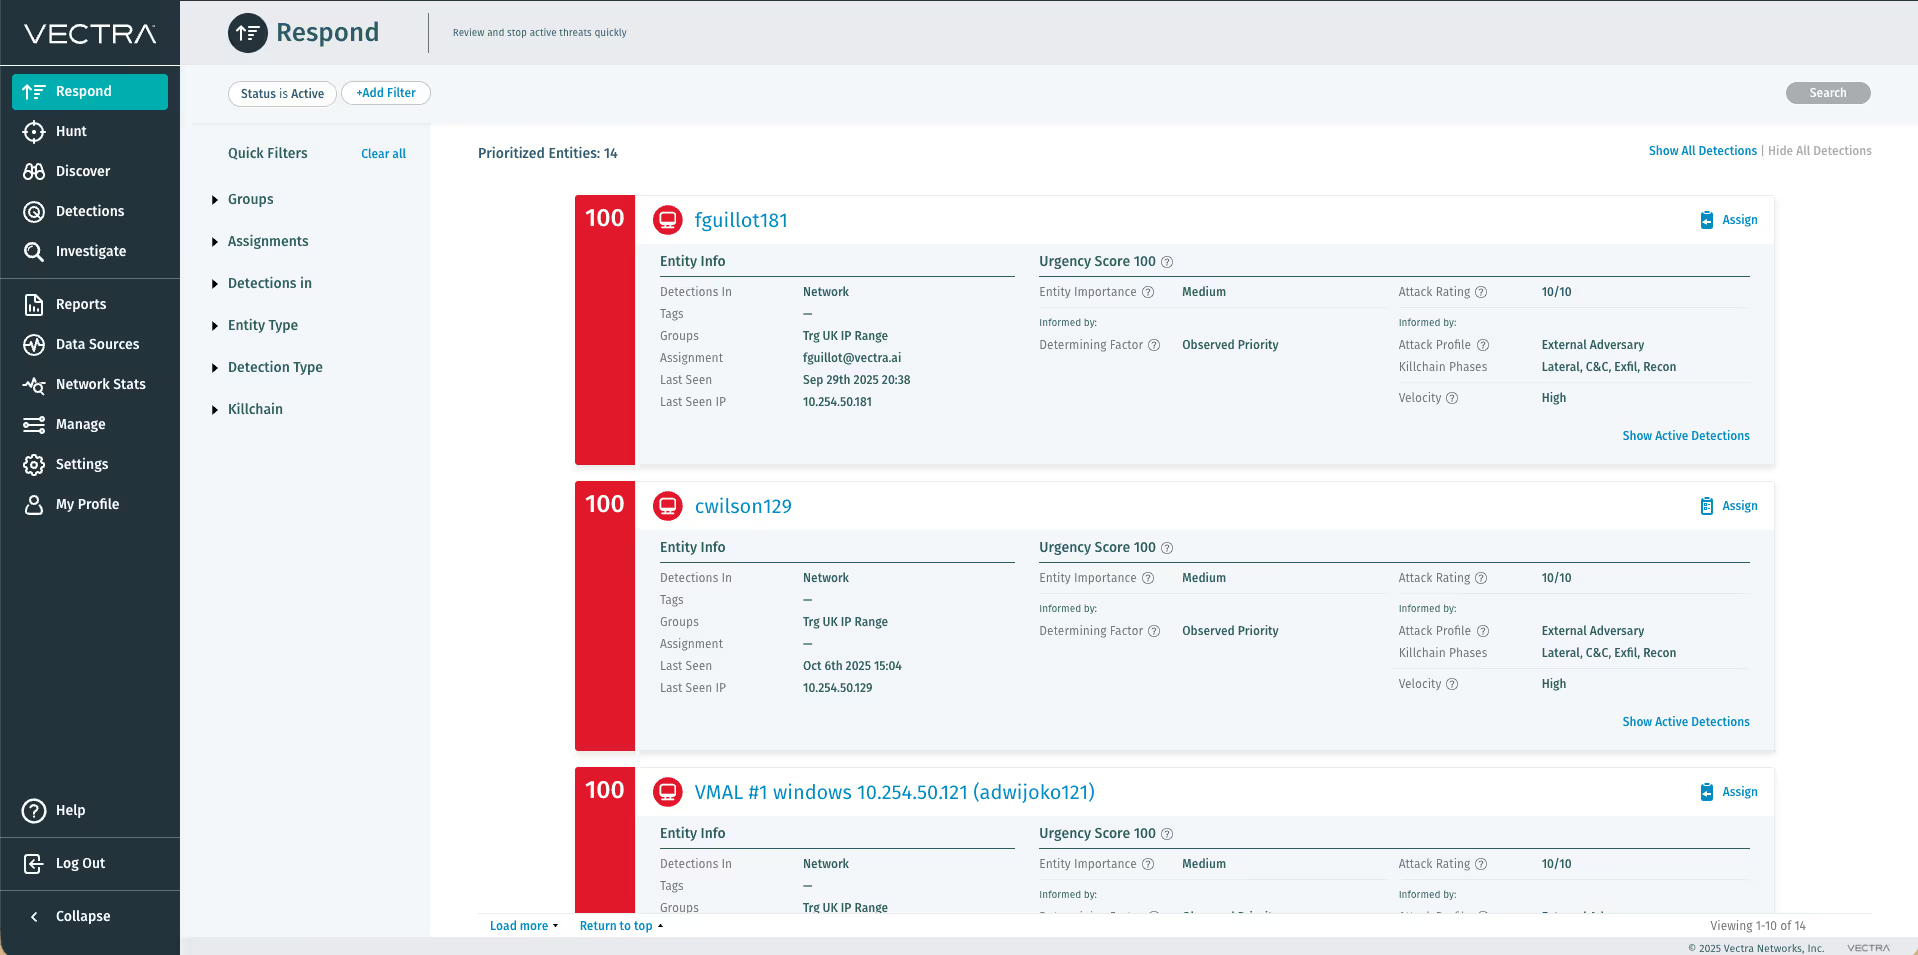
Quando viene rilevata una minaccia, Vectra AI e FireEye forniscono ai team di sicurezza l'accesso immediato a ulteriori informazioni a fini di verifica e indagine. Gli identificatori degli host e altri dati relativi ai dispositivi host provenienti da FireEye vengono visualizzati automaticamente nell'interfaccia utente della piattaforma Vectra AI .
FireEye individua con facilità le caratteristiche e i comportamenti di una minaccia visibili solo all’interno del dispositivo ospitante. Ciò consente ai team di sicurezza di verificare in modo rapido e definitivo la presenza di una minaccia informatica, acquisendo al contempo maggiori informazioni sul comportamento della minaccia stessa all’interno del dispositivo ospitante. Vectra AI e FireEye integrano perfettamente due prospettive autorevoli di un attacco informatico: quella della rete e quella dell’ endpoint.
Per proteggersi dalle minacce informatiche e ridurre i rischi, i team di sicurezza necessitano di endpoint completa endpoint contro gli attacchi informatici sia comuni che avanzati.
Sebbene la protezione non sia in grado di bloccare tutto, una difesa mirata e basata su più motori è in grado di fermare la maggior parte degli attacchi comuni e avanzati. In Endpoint , la protezione inizia con il filtraggio degli attacchi comuni
grazie al nostro motore di protezione basato su firme. Per gli attacchi non comuni e avanzati, FireEye ha creato un motore di machine learning, chiamato MalwareGuard, che utilizza la vasta libreria di minacce a cui FireEye Mandiant ha risposto per addestrare il motore. Anche con la migliore protezione, un utente potrebbe inavvertitamente cliccare su un link o scaricare un documento infetto. Per bloccare gli exploit nei browser e nei comuni software aziendali, FireEye utilizza un motore di analisi comportamentale euristica, chiamato ExploitGuard, per impedire a un aggressore di utilizzare gli exploit.
Per gli attacchi che aggirano tutte le varie protezioni, Endpoint Security rileva gli attacchi avanzati e consente di reagire grazie a strumenti e tecniche sviluppati dai migliori esperti di risposta alle minacce a livello mondiale. Il motore di rilevamento degli indicatori di compromissione (IOC) di FireEye Endpoint Security individua l’autore dell’attacco che utilizza strumenti Windows integrati, credenziali rubate o applicazioni legittime per muoversi lateralmente, garantendo il rilevamento precoce e la risoluzione di un attacco quasi in tempo reale. Questi indicatori possono essere trasmessi a strumenti quali Vectra AI Detect per analizzare e individuare con precisione la minaccia.
Oltre a ridurre i tempi necessari per analizzare le minacce, Vectra AI FireEye consentono ai team di sicurezza di intervenire in modo rapido e deciso.

con rilevamento basato sull'intelligenza artificiale per cloud ibrido
Leader nel MagicQuadrant™ 2026di Gartner® per l'NDR
39
Brevetti sull'intelligenza artificiale
150+
Modelli di intelligenza artificiale
12
Riferimenti MITRE

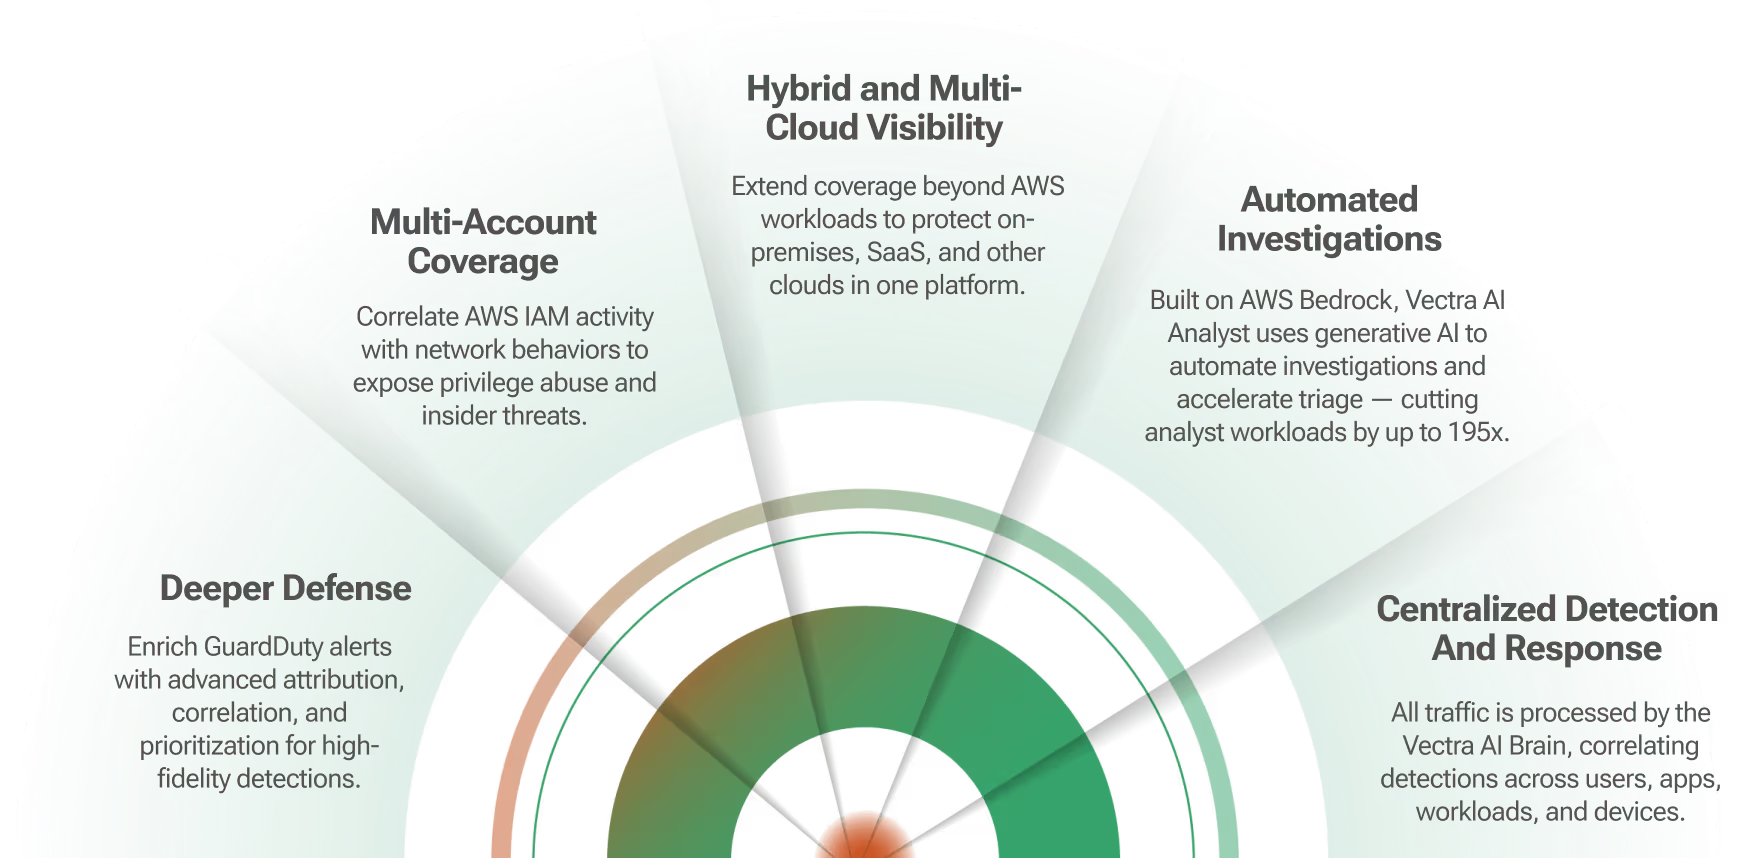
I servizi AWS proteggono le configurazioni, controllano gli accessi e monitorano l'attività. Tuttavia, gli hacker più esperti sanno come sfruttare i punti deboli che si creano dopo l'autenticazione. E li utilizzano per compromettere i ruoli IAM, muoversi lateralmente tra gli account ed esfiltrare i dati.
Vectra AI viVectra AI l’unica soluzione cloud e risposta cloud basata sull’intelligenza artificiale del settore, progettata appositamente per AWS. Funziona in modo nativo su AWS e si integra perfettamente con servizi come Amazon GuardDuty, AWS CloudTrail, AWS Security Lake e AWS Bedrock. In questo modo potete bloccarecloud ibridi ecloud avanzati prima che si aggravino.

Insieme, Vectra AI AWS colmano le lacune nella fase successiva all'autenticazione.
Rilevare abusi IAM, movimenti laterali ed esfiltrazione di dati dopo l'autenticazione
Individua i comportamenti sospetti degli aggressori che si confondono con la normale attività di AWS
Correlare i rilevamenti tra VPC, regioni e identità
Unifica i risultati nativi di AWS con i segnali relativi alla rete e alle identità per ottenere una visione d'insieme
Vectra AI rileva e mette in relazione i comportamenti a livello di cloud, rete e identità per bloccare le minacce prima che si diffondano.
Controlla 13,3 milioni di indirizzi IP al giorno
Elabora 10 miliardi di sessioni all'ora
Gestisce 9,4 trilioni di bit al secondo


Copre oltre il 90% delle MITRE ATT&CK
Questo rende Vectra AI MITRE D3FEND più citato MITRE D3FEND
Grazie ai sistemi di rilevamento basati sull'intelligenza artificiale su cloud, rete e identità, potrai contare su una visibilità completa e su indagini più rapide, senza alcuna complessità aggiuntiva.


Vectra AI i comportamenti degli aggressori che si verificano dopo l'autenticazione, arricchendo i risultati di AWS con informazioni contestuali ricavate dall'attività di rete e di gestione delle identità.
No. Vectra AI i servizi AWS individuando comportamenti offensivi attivi che gli strumenti nativi da soli potrebbero non rilevare.
No. Vectra AI perfettamente con servizi come Amazon GuardDuty, AWS CloudTrail, AWS Security Lake e AWS Bedrock per garantire copertura, trasparenza e controllo contro cloud più sofisticati, il tutto senza aumentare i costi operativi.
Vectra AI il rilevamento ai carichi di lavoro AWS, IAM, SaaS, alle infrastrutture on-premise e cloud ibrido, cloud una visibilità unificata. Per saperne di più sulle nostre integrazioni con AWS, visita: https://support.vectra.ai/vectra/knowledge

Blocca gli attacchi su canali crittografati, accessi privati e ambienti ibridi
Leader nel MagicQuadrant™ 2026di Gartner® per l'NDR
39
Brevetti sull'intelligenza artificiale
150+
Modelli di intelligenza artificiale
12
Riferimenti MITRE

Zscaler Internet Access (ZIA) e Zscaler Private Access (ZPA) forniscono l'architettura SASE essenziale di cui avete bisogno per garantire la sicurezza del lavoro da remoto e ibrido. Tuttavia, gli aggressori riescono ancora a individuare dei punti deboli e li sfruttano per eludere i controlli di prevenzione, rimanendo invisibili alla sola architettura SASE.
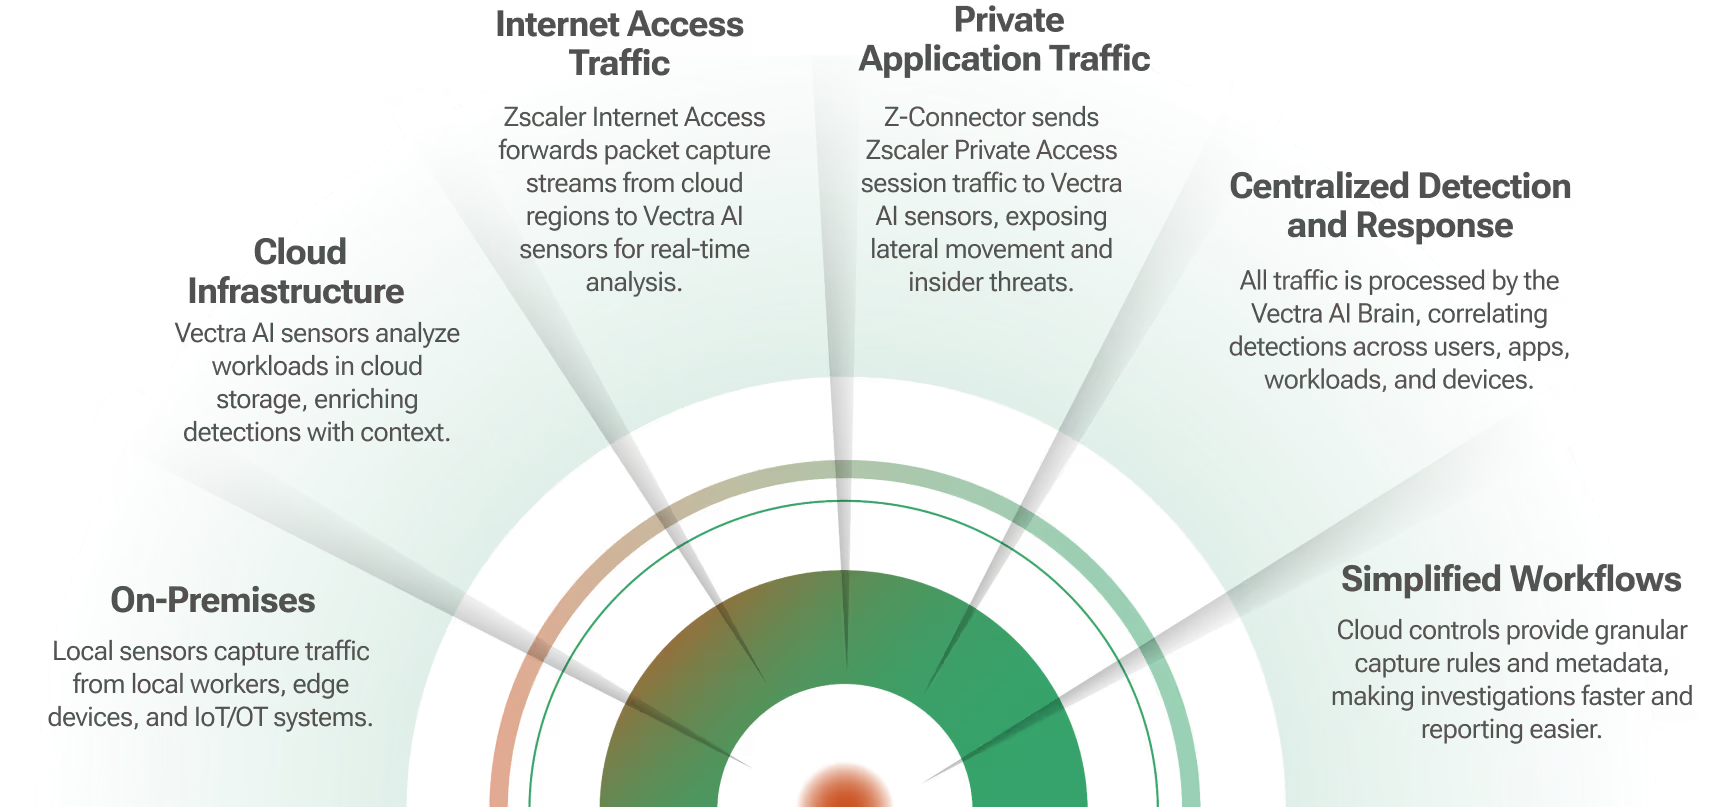
Vectra AI acquisisce il traffico Zscaler per rilevare i comportamenti nascosti degli aggressori su Internet, nell'accesso privato, cloud e nell'IoT/OT. Il risultato è una visibilità completa e indagini più rapide, senza aggiungere complessità.

Insieme, Vectra AI Zscaler colmano il divario tra rilevamento e protezione, garantendo una copertura completa negli ambienti SASE.
Individuare i tentativi di comunicazione C2 e di esfiltrazione che sfuggono ai controlli di prevenzione.
Impiega il 37% di tempo in meno per individuare nuovi casi di attacco
Individua il 52% in più di potenziali minacce
Correlare i rilevamenti relativi al traffico su cloud, in locale, remoto e IoT/OT per ottenere una visibilità completa.
Unificare la visibilità su tutti gli ambienti ibridi in un'unica soluzione centralizzata
Aumentare l'efficienza del team di sicurezza del 40%
Arricchire i dati di telemetria di Zscaler con informazioni contestuali basate sull'intelligenza artificiale, ottimizzando il triage del SOC e la ricerca delle minacce.
Riduci i tempi di triage del 60% grazie al contesto basato sull'intelligenza artificiale
Ridurre del 50% le attività investigative manuali
Le soluzioni tradizionali prevengono e controllano gli accessi, ma gli hacker più esperti riescono comunque a trovare il modo di penetrare nei sistemi. La Vectra AI individua e blocca gli attacchi nascosti mentre questi si propagano dalla rete alle identità fino cloud.
Controlla 13,3 milioni di indirizzi IP al giorno
Elabora 10 miliardi di sessioni all'ora
Gestisce 9,4 trilioni di bit al secondo


Copre oltre il 90% delle MITRE ATT&CK
Questo rende Vectra AI MITRE D3FEND più citato MITRE D3FEND
Correlare i segnali provenienti da SASE, cloud, identità e IoT per individuare gli attacchi ibridi multiveettoriali prima che si diffondano.


Integrando i dati provenienti da Zscaler Internet Access (ZIA) e Zscaler Private Access (ZPA), Vectra AI individuare comportamenti sospetti nascosti tra tutti gli utenti, i carichi di lavoro e i dispositivi. Ciò offre ai team SOC la visibilità necessaria per applicare con sicurezza zero trust .
L'integrazione della Vectra AI con ZIA e ZPA consente al vostro team di sicurezza di individuare tentativi di comando e controllo evasivi, movimenti laterali, ricognizione ed esfiltrazione di dati che spesso sfuggono alle soluzioni tradizionali e ai controlli NGFW.
No. L'integrazione sfrutta i flussi di traffico esistenti di ZIA e ZPA, arricchendo i dati di telemetria con un sistema di rilevamento basato sull'intelligenza artificiale per semplificare, anziché appesantire, i flussi di lavoro del SOC.
L'integrazione copre ambienti cloud, on-premise, di lavoro da remoto e IoT/OT, garantendo una visibilità end-to-end sull'intera superficie di attacco aziendale.