Rilevamento Cloud in Microsoft 365 e Cloud ibrido

Rileva quando il tuo account Microsoft 365 è sotto attacco

Individua e blocca gli aggressori sconosciuti che si nascondono nel tuo ambiente SaaS di M365 grazie all'unica piattaforma del settore basata sull'avanzata tecnologia Attack Signal Intelligence™.

Scopri quando il tuo Microsoft 365 è sotto attacco

Individua gli autori degli attacchi nel tuo ambiente Microsoft 365

Con 12 referenze nel framework “MITRE D3FEND ” — più di qualsiasi altro fornitore — solo Vectra AI offre soluzioni di rilevamento e risposta alle minacce ( Cloud Detection and Response, CDR) sufficientemente potenti da individuare i primi segnali di compromissione dell’infrastruttura ibrida cloud .

#1
I più citati in MITRE D3FEND
39
Brevetti relativi al rilevamento delle minacce tramite intelligenza artificiale
>90%
MITRE ATT&CK
I nostri clienti

Integra e rendi operativo il CDR di Vectra AI in un solo giorno

Prima dell'introduzione di Vectra AI, lo sviluppo di un singolo sistema di rilevamento presso Blackstone richiedeva fino a sei mesi. Ora basta un giorno.

"Grazie a una semplice integrazione, completata in un solo giorno, siamo riusciti ad aggiungere oltre 50 nuovi sistemi di rilevamento delle minacce al nostro ambiente Microsoft 365."
Kevin Kennedy
Vicepresidente senior, Sicurezza informatica, Blackstone
Elementi distintivi di CDR

Vectra AI Il CDR per M365 ti offre:

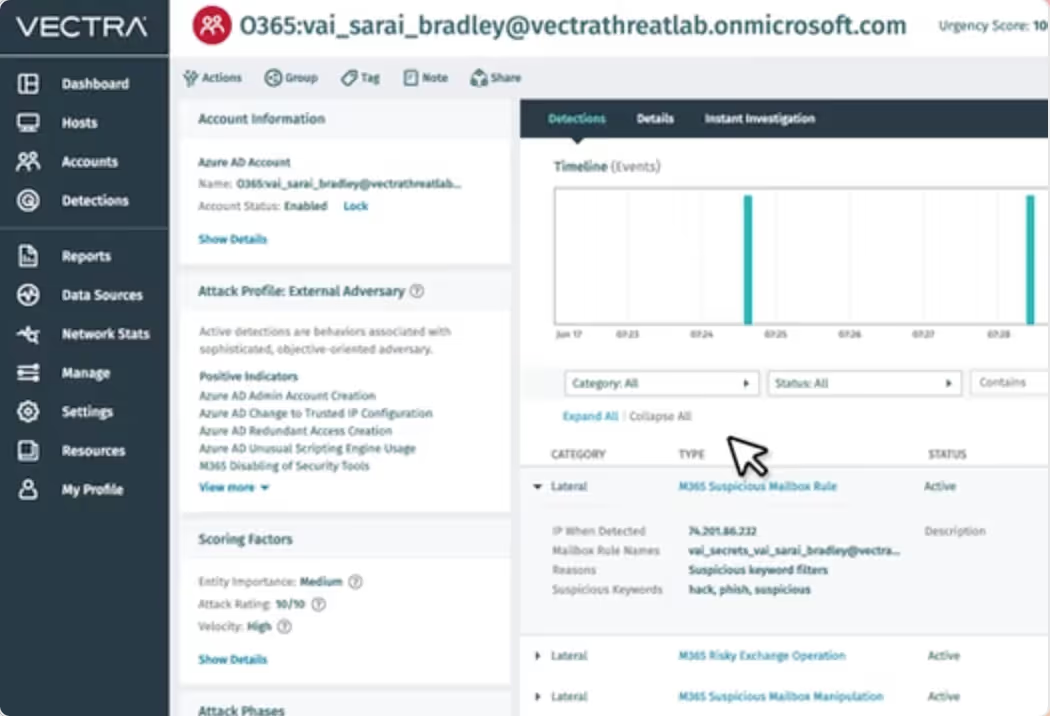
Scopri come gli hacker manipolano gli accessi, gli strumenti, i servizi e le applicazioni di M365, tra cui SharePoint, OneDrive, Teams, Exchange, Power Automate, eDiscovery e altri ancora.
Identifica oltre il 90% delle MITRE ATT&CK rilevanti grazie ad Attack Signal Intelligence individuare con precisione i comportamenti degli autori degli attacchi dopo la compromissione del sistema.
Scopri la nostra intelligenza artificiale
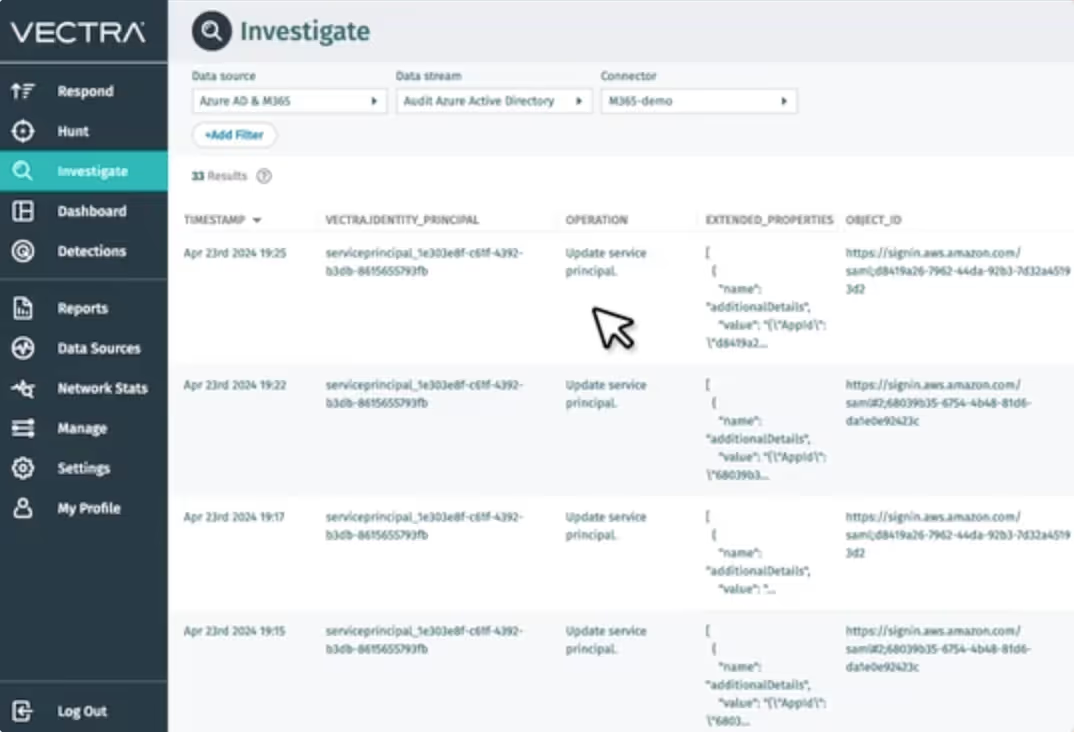
Utilizza un'unica piattaforma centrale per analizzare i log di Azure AD, M365 e AWS Control Plane, al fine di velocizzare l'individuazione delle minacce e la risposta.
Affidati a un team di analisti esperti e qualificati, pronti a difendere insieme a te il tuo ambiente M365.
Scopri la nostra intelligenza artificiale
Visibilità completa e contesto
Scopri come gli hacker manipolano gli accessi, gli strumenti, i servizi e le applicazioni di M365, tra cui SharePoint, OneDrive, Teams, Exchange, Power Automate, eDiscovery e altri ancora.
Rilevamento e definizione delle priorità basati sull'intelligenza artificiale
Identifica oltre il 90% delle MITRE ATT&CK rilevanti grazie ad Attack Signal Intelligence individuare con precisione i comportamenti degli autori degli attacchi dopo la compromissione del sistema.
Scopri la nostra intelligenza artificiale
Indagini integrate
Utilizza un'unica piattaforma centrale per analizzare i log di Azure AD, M365 e AWS Control Plane, al fine di velocizzare l'individuazione delle minacce e la risposta.
Responsabilità condivisa per una copertura 24 ore su 24, 7 giorni su 7, 365 giorni all'anno
Affidati a un team di analisti esperti e qualificati, pronti a difendere insieme a te il tuo ambiente M365.
Scopri Vectra MDR
Funzionalità CDR

Con CDR ( Vectra AI ) per M365, è possibile individuare e neutralizzare gli attacchi in pochi minuti, indipendentemente dal luogo in cui si verificano

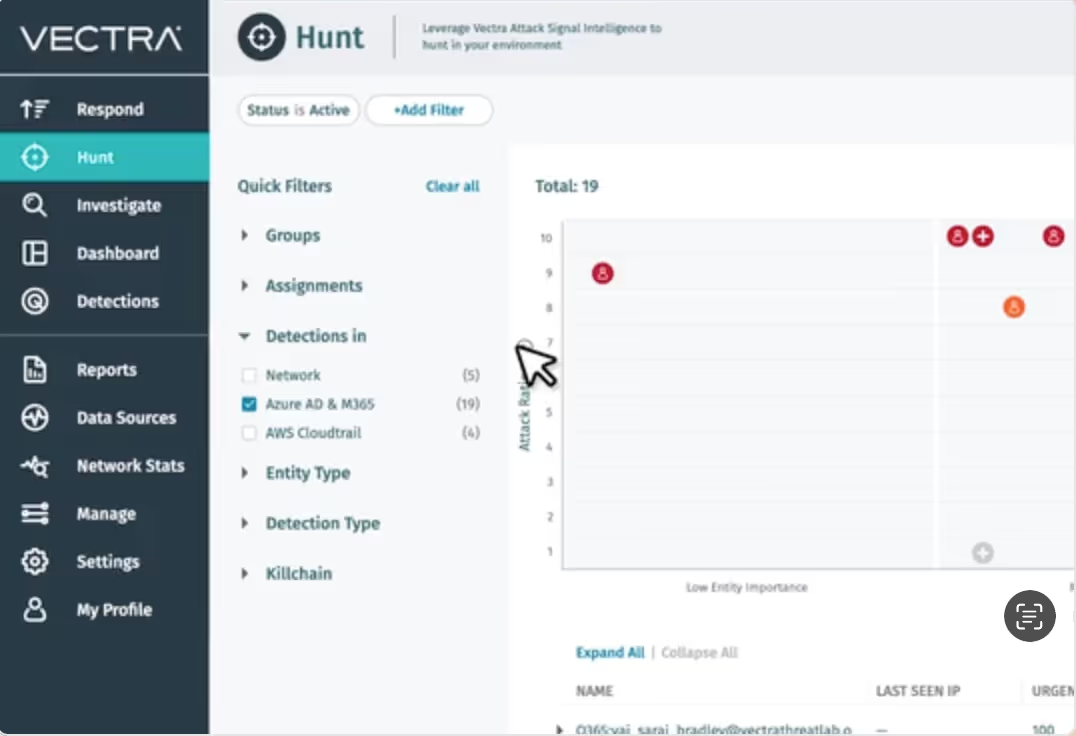
Rilevamento basato sull'intelligenza artificiale

Scopri il quadro completo di un attacco e copri oltre il 90% MITRE ATT&CK .

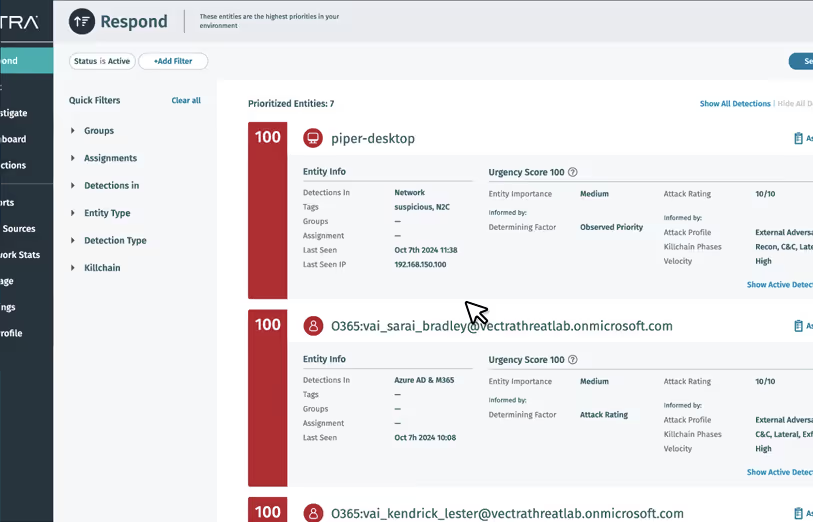
Triage basato sull'intelligenza artificiale

Riduci il rumore degli avvisi di oltre l'85% grazie al machine learning in grado di comprendere il tuo ambiente.

Priorità stabilite dall'intelligenza artificiale

Sfrutta l'intelligenza artificiale nel campo della sicurezza per automatizzare la definizione delle priorità e segnalare le minacce più rilevanti per l'azienda.

Indagini approfondite

Semplifica l'analisi dei log di Azure AD, M365 e AWS Control Plane per individuare in pochi minuti gli attacchi a cui sei esposto.

Integrazioni ecosistemiche

Integrare le tecnologie esistenti per la correlazione e il contesto, nonché per automatizzare i flussi di lavoro degli analisti e i controlli delle risposte.

Copilot per il rilevamento e la risposta in M365

Impedisci agli hacker di sfruttare Copilot per Microsoft 365

Proteggi la superficie di attacco della tua GenAI e impedisci agli hacker di accedere ad applicazioni e dati sensibili.

Per saperne di più
Integrazioni

Proteggi il tuo ambiente M365 con il CDR di Vectra AI

Le aziende di tutto il mondo si affidano alla soluzione Cloud and Response Vectra AI per proteggere il proprio ambiente Microsoft.

  • Blocca gli attacchi in Microsoft 365 e Azure AD
  • Utilizza le integrazioni native per Microsoft Sentinel e Defender for Endpoint
  • Rispetta la normativa acquisendo solo i log strettamente necessari
Visite autoguidate

Scopri tutta la potenza della Vectra AI

Sfoglia le pagine con calma per scoprire cosa possono ottenere gli analisti su una piattaforma che si avvale del segnale di attacco più accurato al mondo.

Testimonianze dei clienti

Scopri perché 4 aziende su 5 scelgono il CDR di Vectra AI rispetto alla concorrenza

Individua le minacce che sfuggono persino alle soluzioni native di Microsoft
“Il CDR ‘Vectra AI ’ per Microsoft 365 è una vera manna dal cielo, considerando il modo in cui gli autori degli attacchi compromettono e prendono il controllo degli account. Ci concentriamo sulle indagini e sulla ricerca proattiva delle minacce, invece di perdere tempo a setacciare i log.”
John Shaffer
Direttore informatico, Greenhill
Per saperne di più
Individua le minacce che altre soluzioni non rilevano
“Prima di implementare Vectra AI, avevamo una visibilità limitata sui comportamenti dannosi. Ora siamo molto più sicuri di poter individuare e bloccare l’uso improprio delle credenziali, che è diventato un fenomeno comune in Microsoft 365.”
Kevin Orritt
Responsabile della sicurezza informatica, GMMH
Per saperne di più
Individua le minacce che altre soluzioni non rilevano
"Vectra AI semplifica davvero il lavoro di individuazione dei problemi relativi agli account nel nostro tenant di Microsoft 365, trasformando un processo in cinque fasi... in un percorso molto più breve."
Eric Weakland
Direttore della sicurezza informatica, American University
Per saperne di più
Individua le minacce che altre soluzioni non rilevano
“Vectra AI per Microsoft 365 è uno strumento impagabile. Ogni avviso critico che compare nella dashboard merita di essere approfondito, e Vectra AI ti spiega esattamente come procedere. Non è necessario essere esperti di sicurezza informatica per utilizzarlo.”
Head of
Società globale di servizi finanziari
Per saperne di più
Domande frequenti

Vectra AI CDR per M365: Domande frequenti

Qual è la differenza tra clamore mediatico e valore reale nel campo del rilevamento cloud ?

Come posso evitare l'affaticamento da avvisi mantenendo comunque un livello elevato di copertura?

Quali ambienti e minacce dovrebbe coprire il "rilevamentocloud ", compresi gli ambienti ibridi e l'uso improprio delle API?

In che modo il rilevamento cloud si differenzia da SIEM, EDR o NDR?

Cosa rende il rilevamento automatizzato cloud più scalabile ed efficiente?

In che modo il rilevamento cloud può aiutare a soddisfare i requisiti di conformità come HIPAA, FedRAMP o SOX?

Il rilevamento cloud può funzionare per i piccoli team con una larghezza di banda limitata?